ЛОГИСТИКА
Сколько стоит час простоя логистического центра?
Сбой или заражение в одном участке сети может быстро выйти за пределы одной системы и повлиять на отгрузки, склад и работу филиалов.
Развернём межсетевой экран в вашей инфраструктуре и проанализируем реальный трафик. На выходе — экспертный отчёт о рисках, уязвимых узлах и рекомендации по защите. Анализ реального трафика и экспертный отчёт с рекомендациями.
Выберите свою сферу. Покажем ситуации, из-за которых контроль сетевого трафика становится уже не задачей ИТ, а вопросом непрерывности бизнеса.
Сбой или заражение в одном участке сети может быстро выйти за пределы одной системы и повлиять на отгрузки, склад и работу филиалов.
Связность между площадками стоит проверять не только по схеме, но и по фактическому трафику.
Инцидент в сети становится бизнес-проблемой, когда затрагивает критичные сервисы.
На пилоте можно увидеть реальные соединения и определить, какие из них стоит проверить глубже.
Не общие выводы, а фактическую картину: что происходит в сети, где требуется внимание и какие участки инфраструктуры стоит проверить в первую очередь.
Какие приложения, пользователи и устройства создают основной сетевой трафик.
Какие соединения и направления трафика требуют внимания.
Где обнаружена подозрительная активность и какие участки инфраструктуры требуют проверки.
Появляются новые филиалы, сотрудники, сервисы и удалённые подключения. Важно убедиться, что межсетевой экран учитывает изменения инфраструктуры и новые точки доступа.
Облака, VPN, филиалы и критичные системы увеличивают количество сетевых взаимодействий. Правила фильтрации со временем могут становиться избыточными, устаревшими или противоречивыми.
Межсетевой экран работает, но не всегда очевидно, какие приложения, устройства и пользователи создают соединения, куда направляется трафик и какие активности требуют внимания.
Получите пример отчёта и посмотрите, какие сетевые связи мы показываем, как фиксируем вопросы к доступам и в каком виде даём рекомендации с приоритетами.
Оставьте рабочую почту, и мы отправим файл
От выбора способа подключения до итогового отчёта: проверяем решение на реальном трафике и только после этого обсуждаем дальнейшие действия.
Обсудить пилот ↗Выбираем тип установки и подходящий вариант подключения с учётом текущей архитектуры.
Заключаем NDA до начала работ с инфраструктурой и данными заказчика.
Устанавливаем и настраиваем оборудование, проверяем корректность работы и запускаем сбор данных.
Около двух недель решение работает на реальном трафике. Раз в день проверяем состояние пилота и корректность сбора данных.
Разбираем результаты пилота, выделяем ключевые наблюдения и риски, которые требуют внимания.
Проводим итоговую презентацию, объясняем выводы и вместе решаем, что имеет смысл делать дальше.
Ниже — фрагменты отчёта, который команда формирует по итогам пилота на реальном трафике.
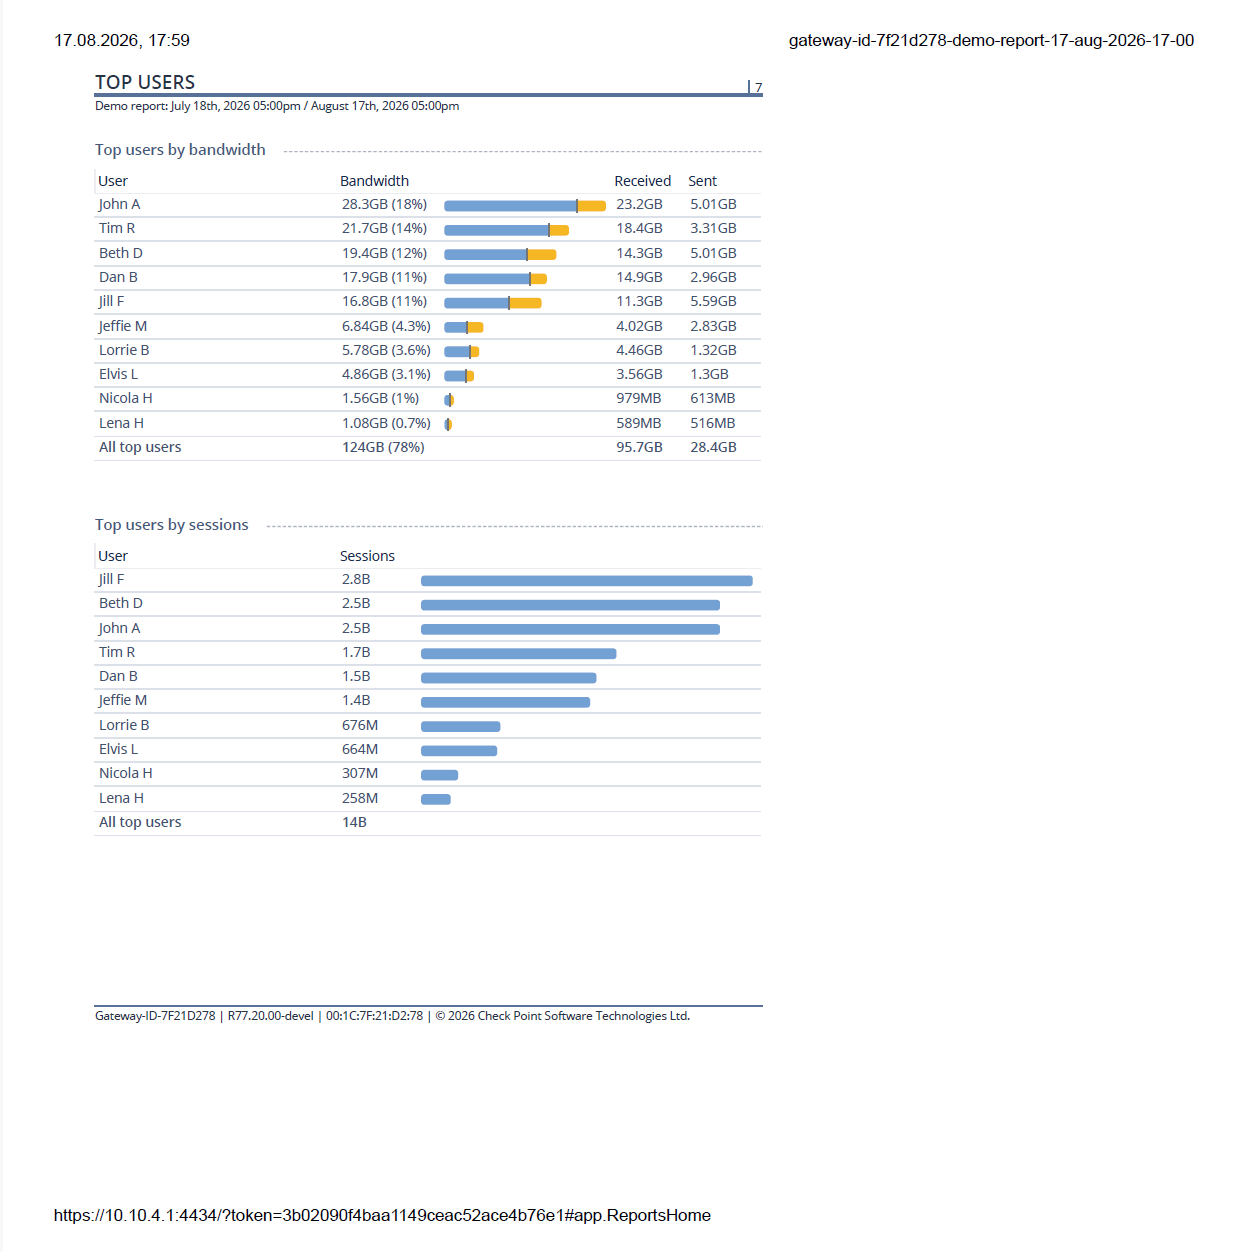
Отчёт показывает, кто создаёт основной объём трафика, сколько сетевых сессий приходится на пользователей и где сосредоточена фактическая активность внутри сети.
Видно, какие пользователи создают основную сетевую активность.
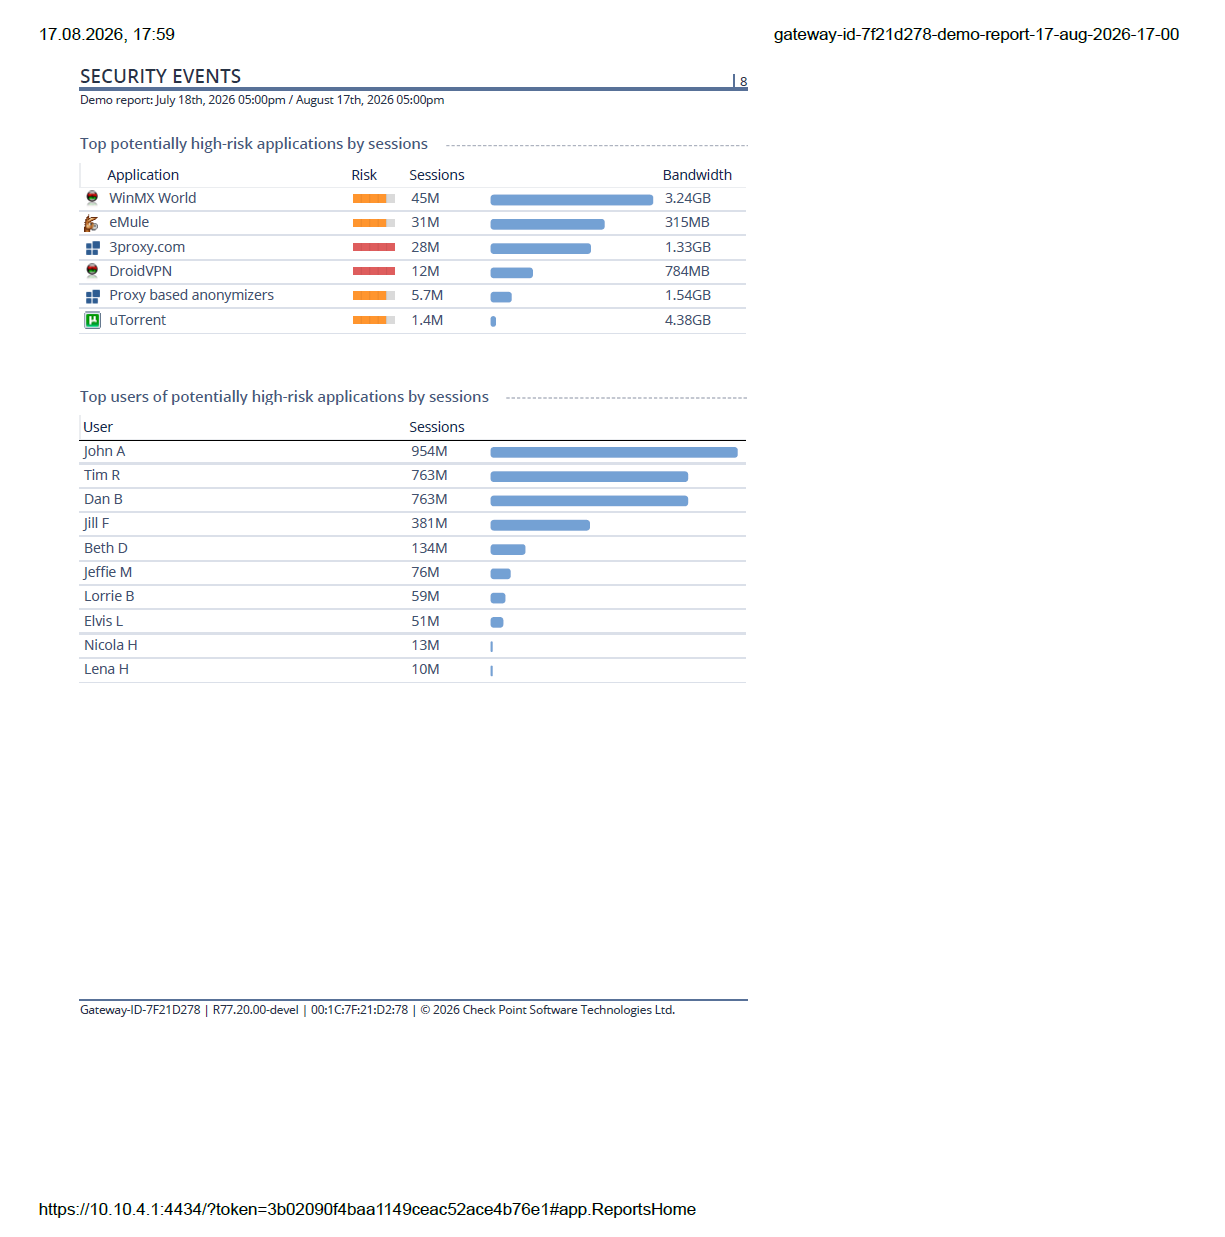
Пилот показывает потенциально высокорисковые приложения и позволяет увидеть, от каких пользователей идёт такая активность. Это помогает проверить, соответствует ли фактическое использование сети вашим политикам безопасности.
В отчёте видно не только приложение, но и источник активности.
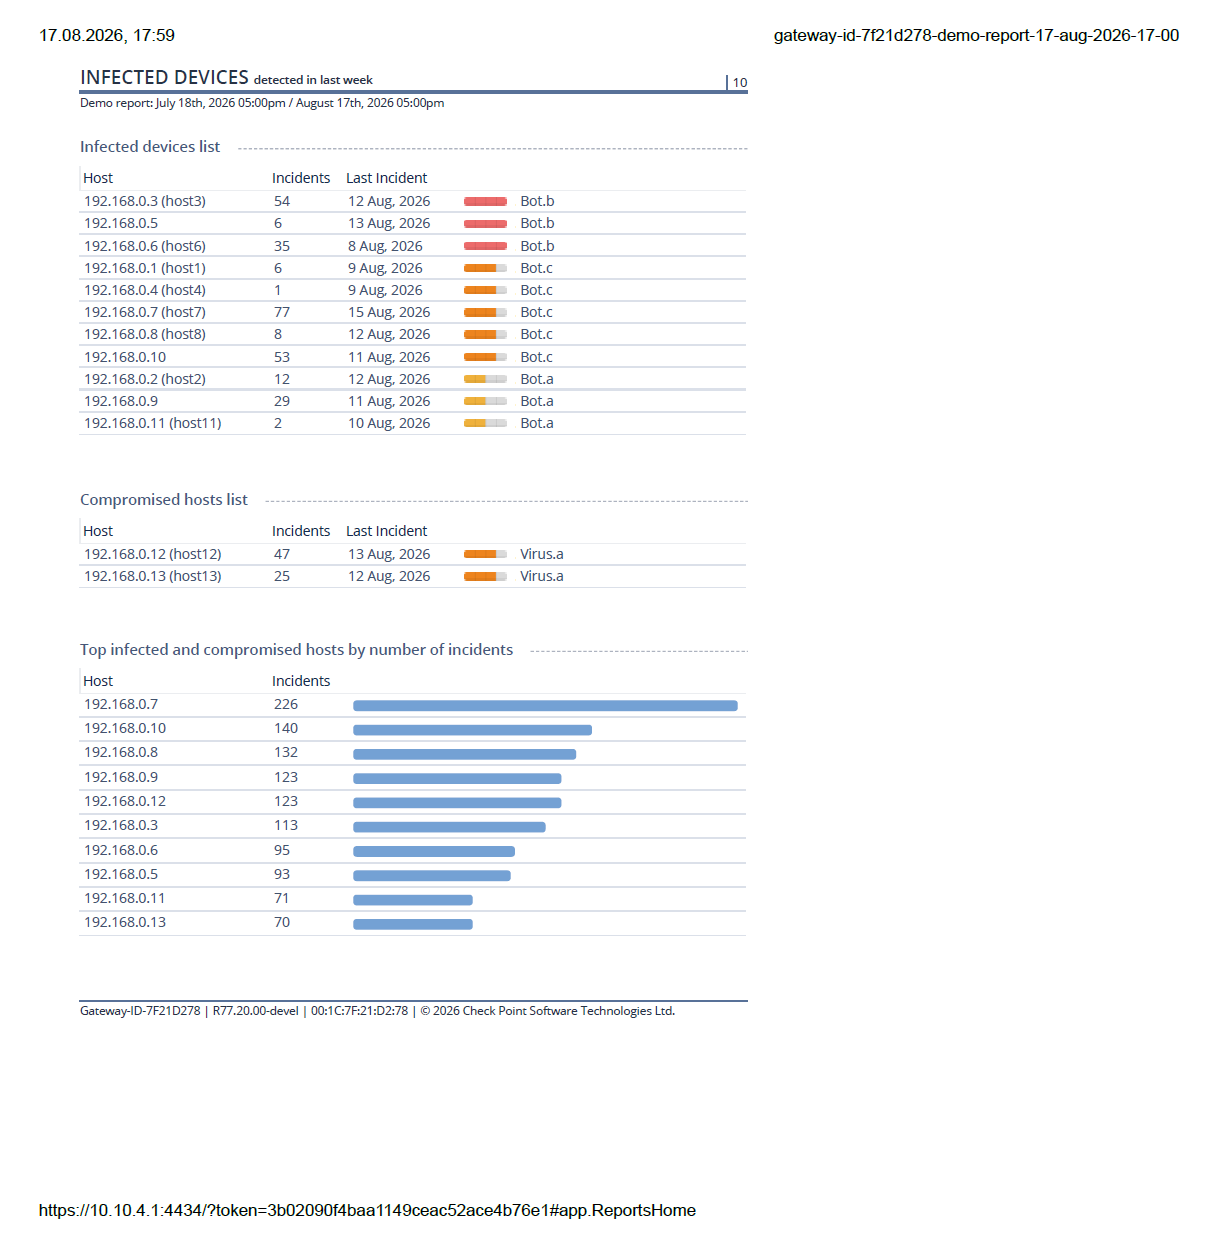
Если в сети обнаруживается подозрительная активность, отчёт позволяет увидеть конкретные хосты, количество инцидентов и точки, которые требуют дополнительной проверки в первую очередь.
Пилот показывает не только факт проблемы, но и конкретные устройства, где она проявляется.