Вы уверены, что знаете, что происходит внутри вашей сети?

Проверим периметр, филиалы, критичные системы, удалённый доступ и внутренние связи. Покажем, где трафик действительно контролируется, а где остаются слепые зоны.

≈ 2 недели пилот в инфраструктуре
0 сом стоимость пилота
NDA до начала работ
Отчёт по итогам проверки

Видимость инфраструктуры

NGFW и защита ИТ инфраструктуры

У каждой отрасли свой сценарий риска.

Выберите свою сферу. Покажем ситуации, из-за которых контроль сетевого трафика становится уже не задачей ИТ, а вопросом непрерывности бизнеса.

ЛОГИСТИКА Сценарий риска

Сколько стоит час простоя логистического центра?

Сбой или заражение в одном участке сети может быстро выйти за пределы одной системы и повлиять на отгрузки, склад и работу филиалов.

Проверить на своей инфраструктуре Пилот бесплатно · около 2 недель
01

Один филиал не должен иметь доступ ко всей корпоративной сети

Связность между площадками стоит проверять не только по схеме, но и по фактическому трафику.

02

Атака на склад может закончиться сорванной поставкой

Инцидент в сети становится бизнес-проблемой, когда затрагивает критичные сервисы.

03
CHECK

Какие связи между сегментами действительно необходимы?

На пилоте можно увидеть реальные соединения и определить, какие из них стоит проверить глубже.

От общей нагрузки до конкретного пользователя

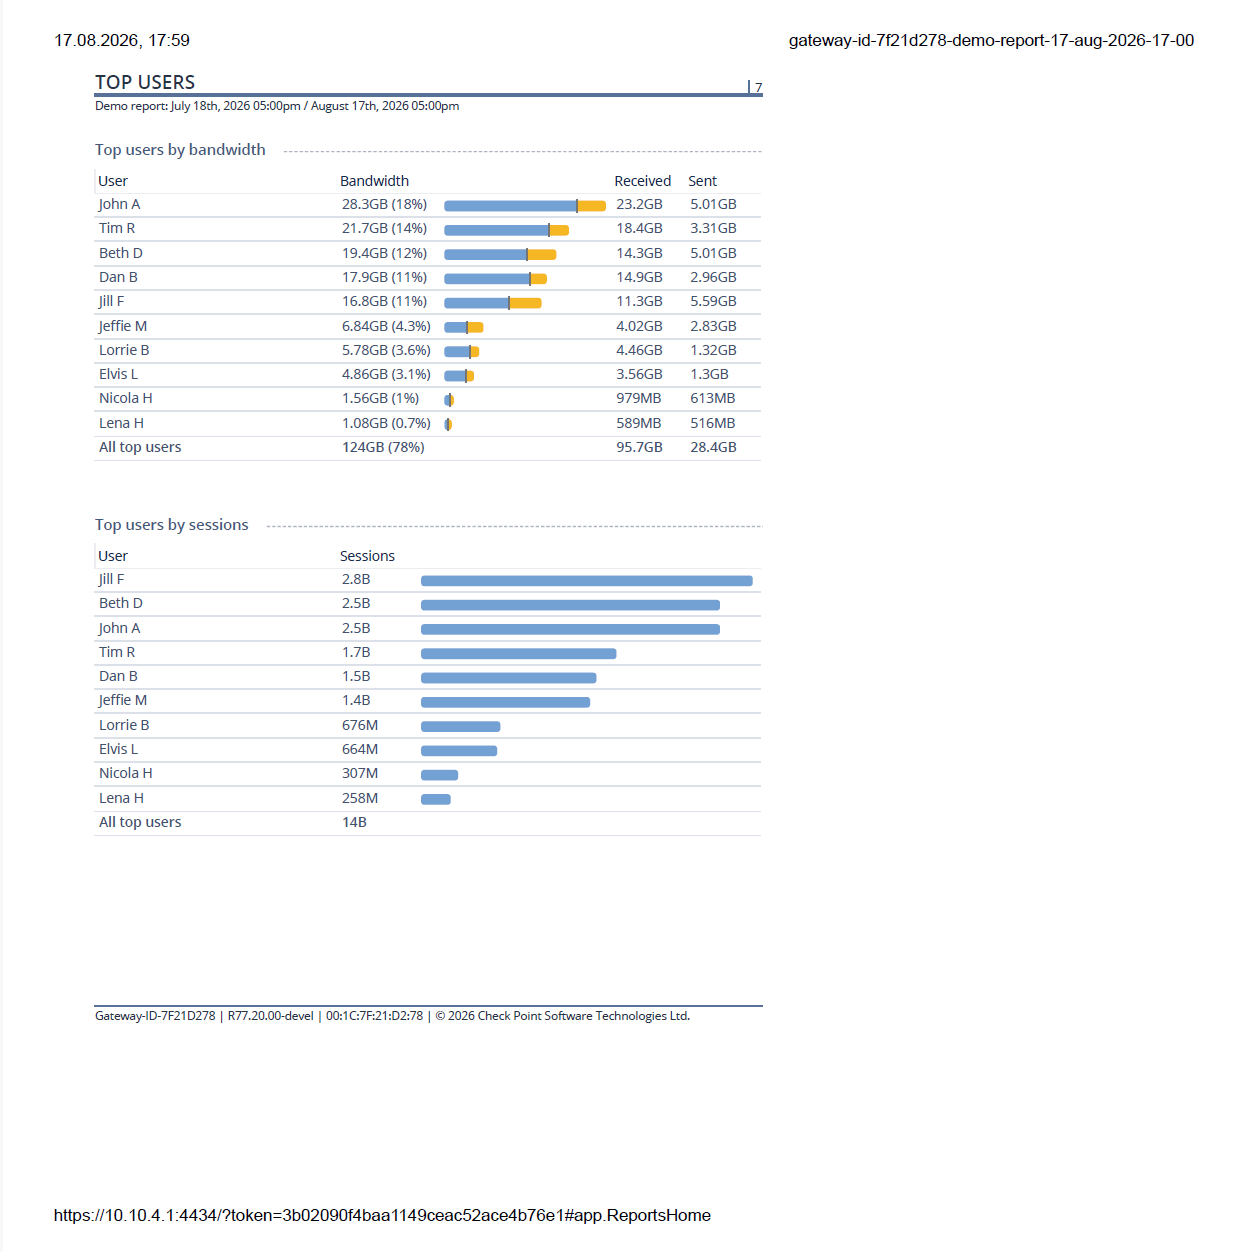
Отчёт показывает, кто создаёт основной объём трафика, сколько сетевых сессий приходится на пользователей и где сосредоточена фактическая активность внутри сети.

124 GB трафик активных пользователей
78% от общего объёма трафика
14B сетевых сессий

Видно, какие пользователи создают основную сетевую активность.

ФРАГМЕНТ ОТЧЁТА

Активность пользователей

Пример отчёта по активности пользователей
Фрагмент демонстрационного отчёта. Фактические результаты зависят от инфраструктуры заказчика.

Какие приложения реально работают внутри вашей сети

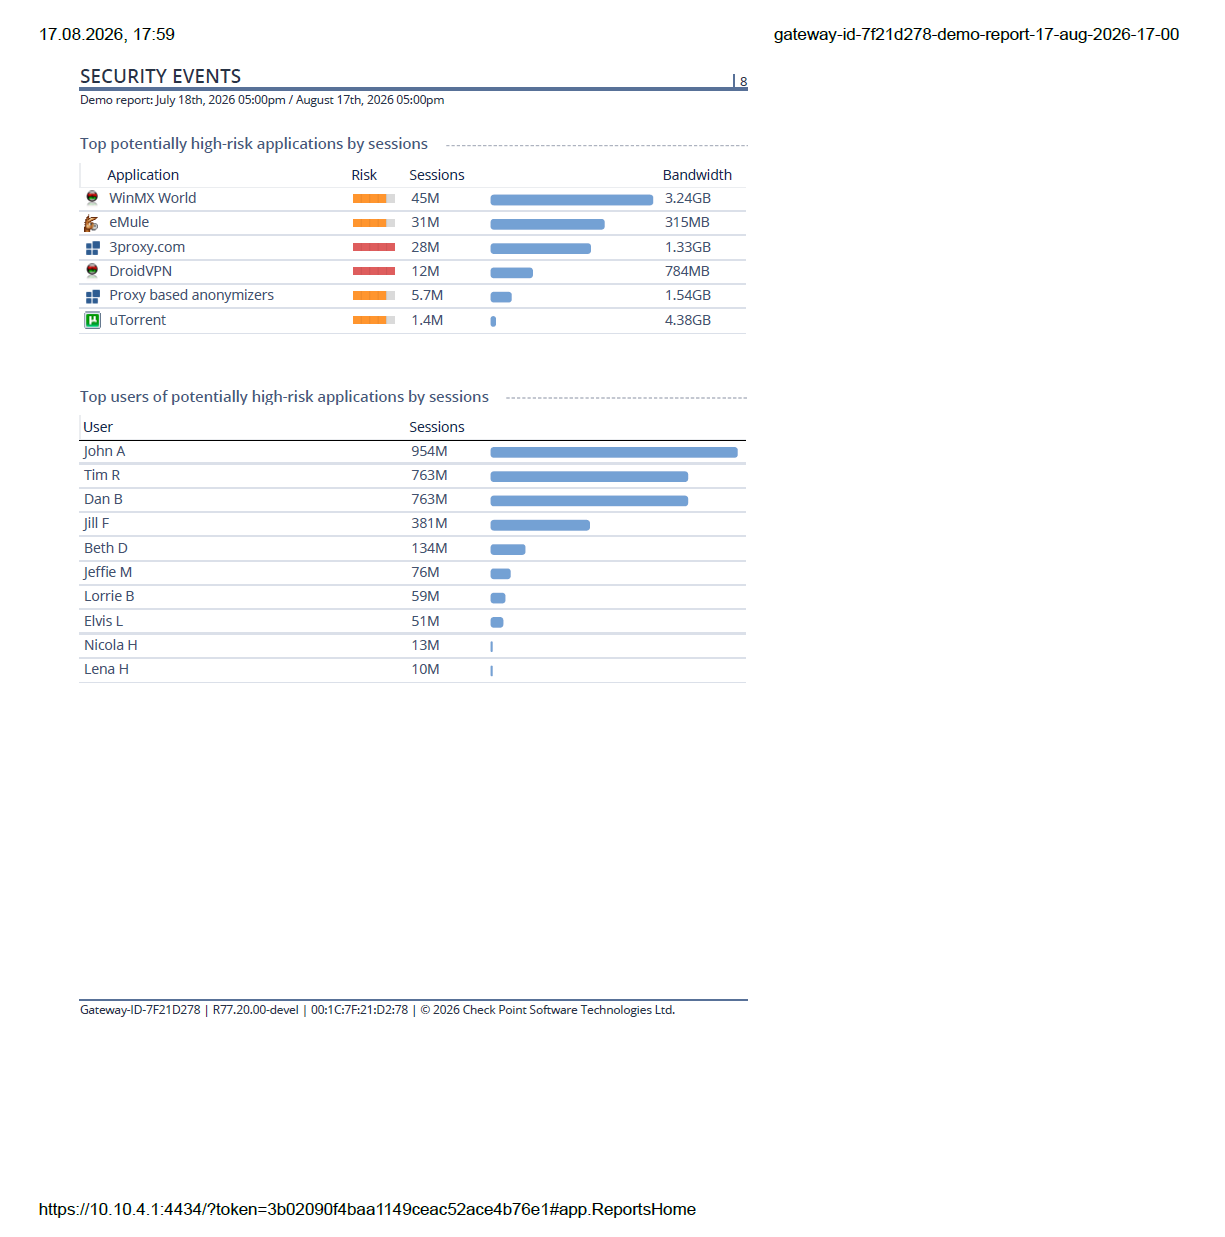
Пилот показывает потенциально высокорисковые приложения и позволяет увидеть, от каких пользователей идёт такая активность. Это помогает проверить, соответствует ли фактическое использование сети вашим политикам безопасности.

Приложения Видно, какие сервисы и инструменты реально используются внутри сети
Пользователи Можно понять, от кого идёт активность и где она сосредоточена
Контроль Легче проверить, соответствует ли поведение сети действующим политикам

В отчёте видно не только приложение, но и источник активности.

ФРАГМЕНТ ОТЧЁТА

Потенциально высокорисковые приложения

Пример отчёта по high-risk приложениям
Фрагмент демонстрационного отчёта. Фактические результаты зависят от инфраструктуры заказчика.

Не демо на слайдах. Пилот проходит в вашей инфраструктуре.

От выбора способа подключения до итогового отчёта: проверяем решение на реальном трафике и только после этого обсуждаем дальнейшие действия.

Обсудить пилот
01

Определяем сценарий пилота

Выбираем тип установки и подходящий вариант подключения с учётом текущей архитектуры.

02

Выбираем глубину проверки

Определяем режим работы и уровень информативности пилота.

Inline Transparent SPAN
03
NDA

Фиксируем конфиденциальность

Заключаем NDA до начала работ с инфраструктурой и данными заказчика.

04

Готовим оборудование

Предварительно настраиваем решение и готовим его к установке в инфраструктуре.

05
ЗАПУСК

Подключаем NGFW и запускаем сбор данных

Устанавливаем и настраиваем оборудование, проверяем корректность работы и запускаем пилот на реальном трафике.

СЕТЬ
NGFW
ТРАФИК
06

Около двух недель наблюдаем реальный трафик

PILOT LIVE

Решение работает в инфраструктуре и собирает данные. Примерно раз в день проверяем состояние пилота и корректность сбора информации.

День 01 Запуск
День 05 Контроль
День 10 Сбор
≈ 2 недели Результат
07

Анализируем данные и формируем отчёт

Разбираем результаты пилота, выделяем ключевые наблюдения, риски и особенности инфраструктуры, которые требуют внимания.

01 Результаты
02 Наблюдения
03 Риски
08 ФИНАЛ

Показываем результат и обсуждаем следующий шаг

Проводим итоговую презентацию, объясняем основные выводы и вместе определяем, что действительно имеет смысл делать дальше.

Запросить бесплатный пилот

От общей статистики до конкретного устройства

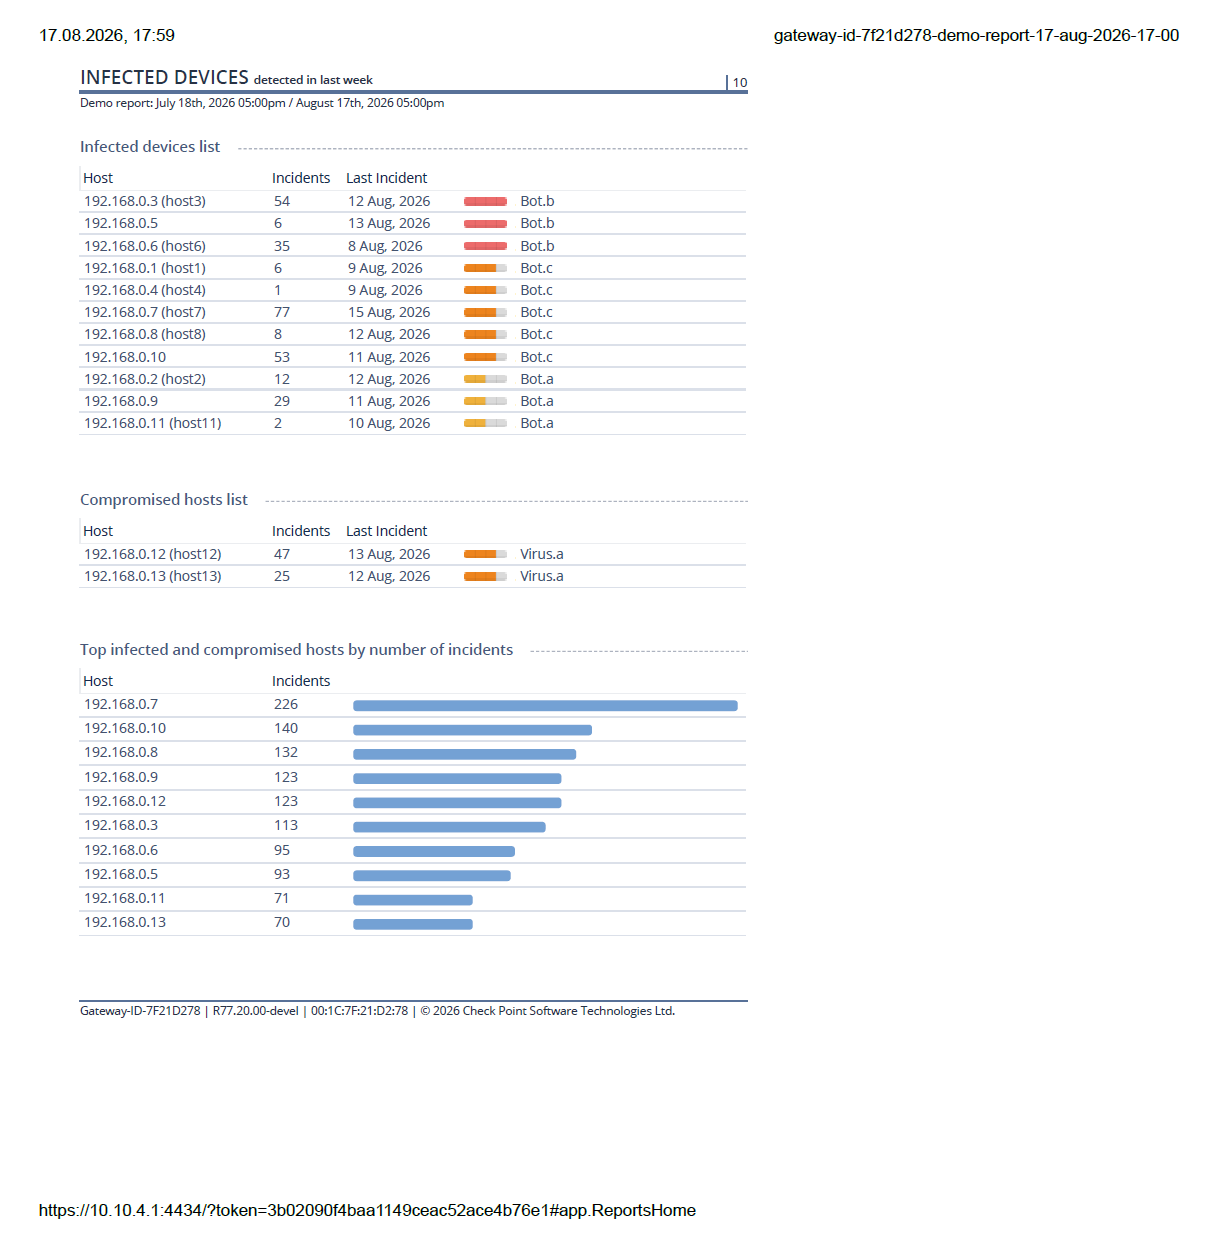
Если в сети обнаруживается подозрительная активность, отчёт позволяет увидеть конкретные хосты, количество инцидентов и точки, которые требуют дополнительной проверки в первую очередь.

Заражённые
устройства
Видно, на каких устройствах уже зафиксированы события и подозрительная активность
Скомпрометированные
узлы
Можно быстро выделить системы, которые требуют отдельного внимания команды
Приоритет
проверки
Отчёт помогает понять, с каких устройств начинать проверку

Пилот показывает не только факт проблемы, но и конкретные устройства, где она проявляется.

ФРАГМЕНТ ОТЧЁТА

Устройства и инциденты

Пример отчёта по устройствам и инцидентам
Фрагмент демонстрационного отчёта. Фактические результаты зависят от инфраструктуры заказчика.